
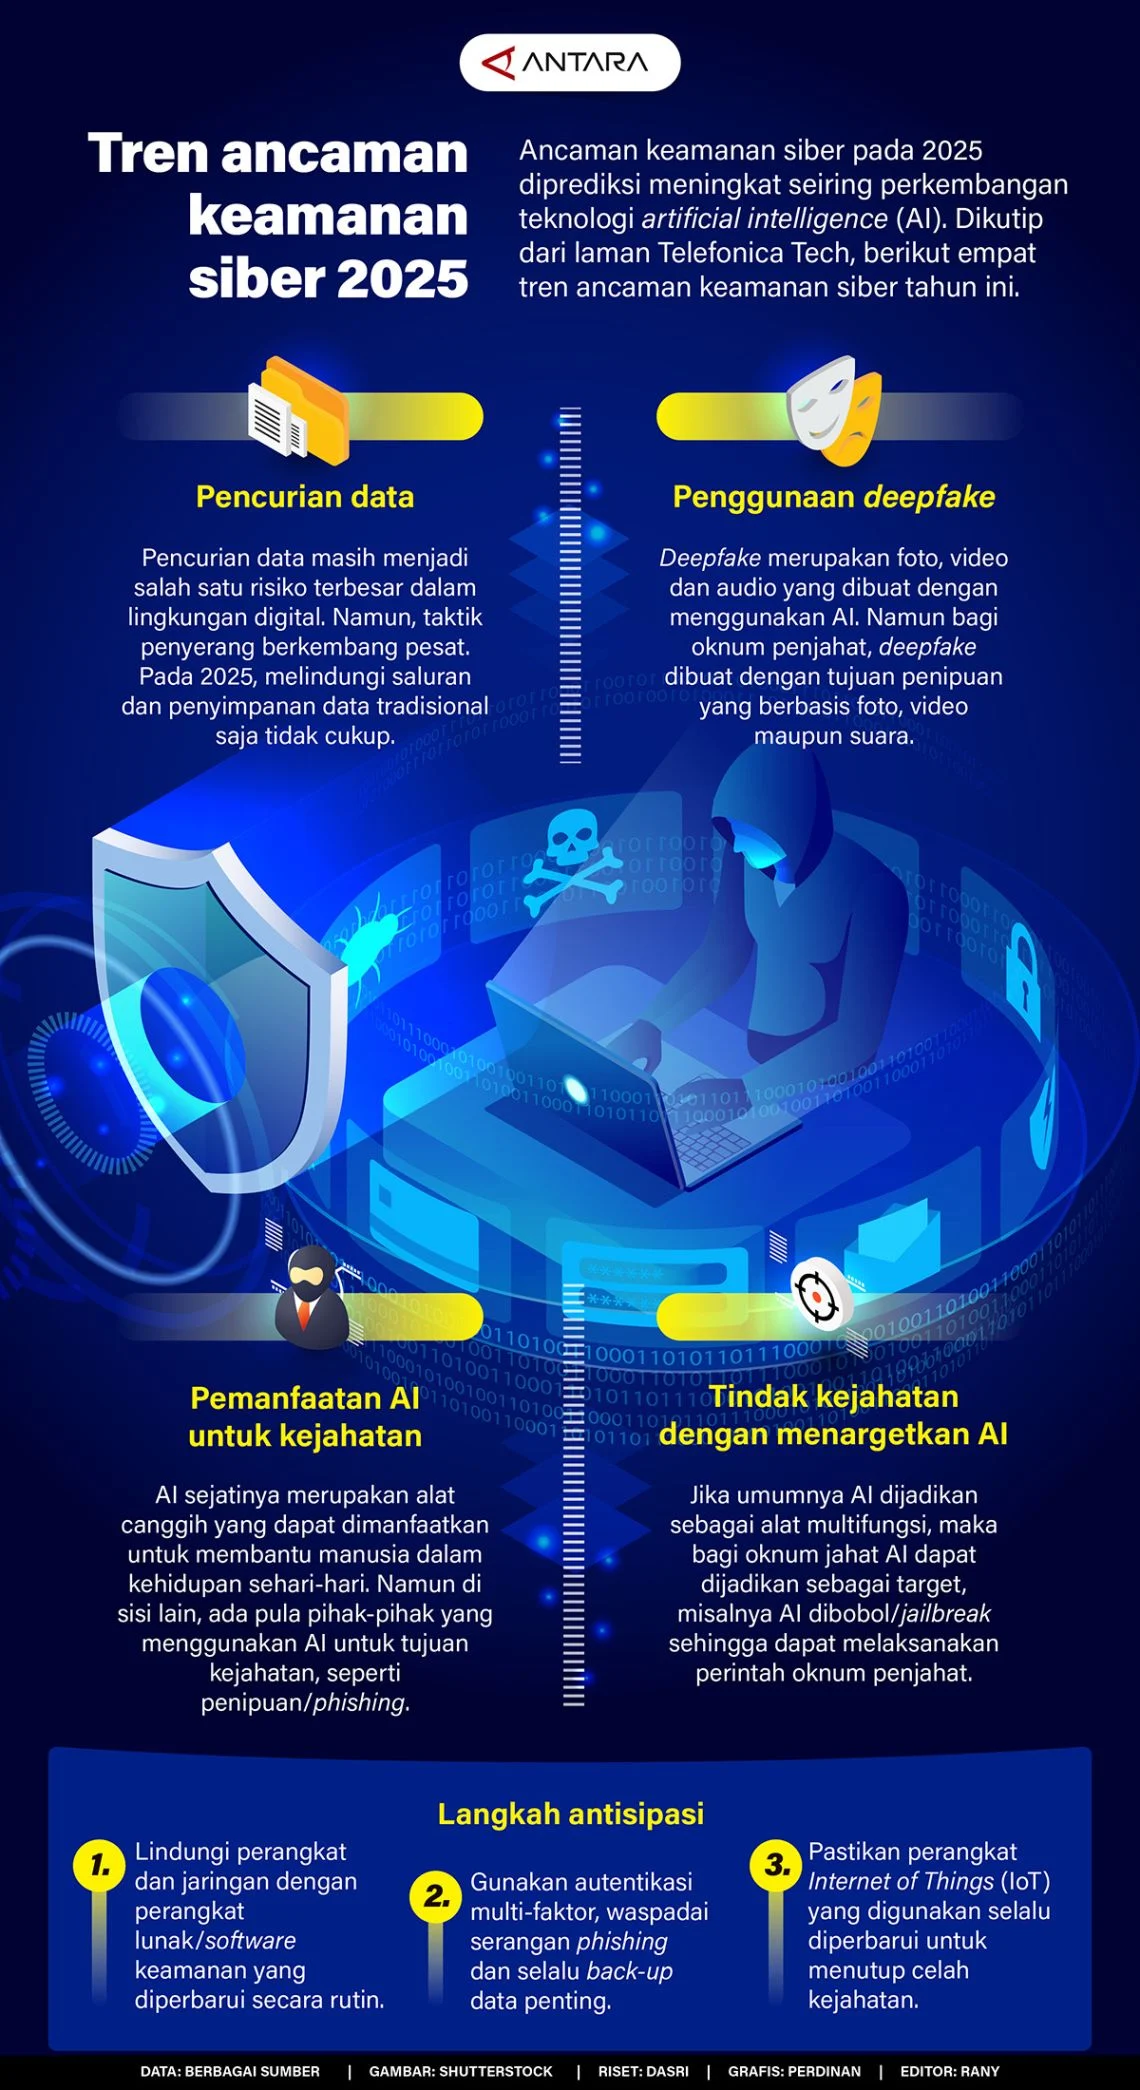
Gayatri Putri News – 13 Agustus 2026 | Dunia digital kini berada dalam titik nadir keamanan yang mengkhawatirkan. Laporan terbaru dari CrowdStrike Threat Hunting Report 2026 mengungkapkan bahwa kecerdasan buatan (AI) telah bertransformasi menjadi senjata utama bagi para pelaku kejahatan siber di seluruh dunia. Fenomena ini tidak hanya mengubah cara serangan dilakukan, tetapi juga mempercepat durasi eksploitasi celah keamanan hingga ke level yang belum pernah terjadi sebelumnya.
AI sebagai Senjata dan Target Utama
Saat ini, peretas tidak lagi sekadar menggunakan AI untuk mendukung operasional mereka. Teknologi canggih tersebut kini telah menjadi target bernilai tinggi. Kelompok peretas yang terafiliasi dengan negara tertentu, seperti aktor dari China, menunjukkan efektivitas serangan yang luar biasa. Mereka mampu mengeksploitasi kerentanan sistem hanya dalam waktu 24 jam setelah bukti konsep (Proof of Concept) diterbitkan. Sementara itu, peretas asal Korea Utara telah menyusupkan kode berbahaya ke dalam 131 paket kerangka kerja AI tepercaya, menyasar rantai pasok perangkat lunak hingga model bahasa besar (LLM) milik perusahaan.
Data Kebocoran dan Ancaman Ransomware
Dampak dari keahlian teknis para peretas ini terlihat nyata pada kasus yang menimpa Ticketmaster. Seorang peretas asal Kanada bernama Connor Moucka, yang berafiliasi dengan sindikat ShinyHunters, berhasil membobol data 1,3 terabita dari perusahaan tersebut. Data pribadi pelanggan serta informasi tiket konser Taylor Swift dalam rangkaian tur The Eras Tour dijadikan alat pemerasan dengan tuntutan jutaan dolar. Pelaku berhasil mengantongi sekitar 495.000 dolar AS melalui transaksi mata uang kripto sebelum akhirnya tertangkap oleh aparat penegak hukum Amerika Serikat.
Di sisi lain, kelompok peretas asal China, Storm-1175, meluncurkan ransomware baru bernama StormEncryptor. Ransomware ini memanfaatkan celah keamanan yang belum ditambal, seperti pada perangkat lunak manajemen jarak jauh N-able N-central. Berikut adalah tahapan serangan yang kerap dilakukan kelompok peretas modern:
- Identifikasi kerentanan sistem yang baru saja dipublikasikan.
- Eksploitasi sistem dalam waktu kurang dari 24 jam.
- Enkripsi data sensitif dengan ekstensi khusus seperti .encrypted.
- Pemerasan terhadap perusahaan dengan ancaman publikasi data jika tebusan tidak dibayar.
Paradoks AI: Antara Ancaman dan Pertahanan
Di tengah ancaman yang meningkat, OpenAI merespons dengan meluncurkan model GPT-5.6-Cyber. Model ini dirancang khusus untuk mendeteksi dan menambal kerentanan sebelum peretas sempat memanfaatkannya. Melalui program akses bernama Daybreak, para peneliti keamanan kini memiliki alat bantu yang mampu menyelesaikan 95 persen tugas keamanan siber tingkat lanjut, mulai dari rantai eksploitasi hingga peningkatan hak akses sistem.
Perkembangan teknologi ini memang ibarat pisau bermata dua. Di satu sisi, kecerdasan buatan memberikan efisiensi luar biasa bagi pelaku kriminal untuk melumpuhkan infrastruktur korporasi, namun di sisi lain, AI menjadi perisai paling tangguh bagi para ahli keamanan digital. Kecepatan dalam memasang pembaruan sistem dan kewaspadaan terhadap rantai pasok perangkat lunak kini menjadi kunci utama bagi perusahaan untuk bertahan dari serangan peretas yang semakin agresif di masa depan.

Menyampaikan apa yang harus disampaikan